こんな疑問はありませんか?
情報漏えいは大企業だけの問題では?
自社ではどんな原因で情報が流出するの?
対策は何から始めればいいかわからない
結論:情報漏えいは中小企業でも日常業務から起こります。原因を知り、低コストな対策から順に進めればリスクは減らせます。この記事では、主な原因と経営への影響、今すぐできる7つの対策をわかりやすく解説します。
企業の情報漏えいで起こる3つの深刻なリスク
情報漏えいの怖さは、データが流出するだけで終わらない点です。被害によっては、経営そのものに大きな影響が出ます。
1. 顧客や取引先からの信用を失う
顧客の氏名や住所が流出すると、「この会社に個人情報を預けて大丈夫か」と不安を与えます。既存顧客が離れたり、新規取引を断られたりするおそれもあります。
中小企業は、長年の信頼関係で取引が成り立っていることも多いでしょう。一度失った信用を取り戻すには、多くの時間と労力がかかります。
2. 損害賠償や復旧費用が発生する可能性がある
漏えいが起きると、原因調査やシステム復旧、顧客への連絡が必要です。外部の専門業者に調査を頼めば、その費用もかかります。
顧客や取引先に損害が出た場合は、損害賠償を請求されることもあります。必ず賠償義務が生じるわけではありませんが、想定外の出費につながる点は押さえておきましょう。
3. 業務停止や取引への影響が広がる
サイバー攻撃で業務システムが止まるケースもあります。たとえばランサムウェア(データを暗号化して使えなくするウイルス)に感染すると、パソコンやサーバーのデータが開けなくなります。
その結果、受発注や顧客対応にも支障が出かねません。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、「ランサム攻撃による被害」が組織向けの第1位に挙げられています。
企業で情報漏えいが起こる主な原因
情報漏えいというと、外部からのサイバー攻撃を思い浮かべるかもしれません。実際は、操作ミスやパソコンの管理不足など、身近な原因でも起こります。
| 原因 | よくある例 | 主な対策 |
|---|---|---|
| メール誤送信・操作ミス | 宛先違い、アドレスが見える状態での一斉送信 | 送信前の確認ルール |
| ウイルス感染・不正アクセス | 偽サイトでID・パスワードを盗まれる | 更新・セキュリティ対策 |
| USBメモリ・PCの紛失 | 外出先での紛失、廃棄時のデータ残り | 持ち出しルール・暗号化・データ消去 |
| 従業員・退職者の持ち出し | 私用クラウドへの保存、退職者アカウントの放置 | 権限設定・アカウント停止 |
| クラウドの設定ミス | 社内資料を「リンクを知っている全員」に公開 | 共有範囲の定期確認 |
1. メールの誤送信や操作ミス
日常業務で起こりやすいのが、メールの誤送信です。顧客情報を別の相手に送ったり、複数の顧客アドレスが見える状態で一斉送信したりするケースがあります。
こうしたミスは悪意がなくても起こります。送信前に宛先と添付ファイルを確認するなど、基本のルールを決めておきましょう。
2. ウイルス感染や不正アクセス
外部からのサイバー攻撃も大きな原因です。取引先を装ったメールから偽サイトへ誘導し、IDやパスワードを盗む手口がよく使われます。
パソコンやネットワーク機器の弱点を突かれ、社内システムに侵入されることもあります。ソフトウェアを長く更新していない場合は特に注意してください。
3. USBメモリやパソコンの紛失
ノートパソコンやUSBメモリの紛失・盗難も、情報漏えいにつながります。顧客情報入りのUSBメモリを外出先でなくせば、第三者に中身を見られるおそれがあります。
パソコンの廃棄時に、データを正しく消去していない場合も危険です。持ち出しルール・暗号化・廃棄時のデータ消去をセットで考えましょう。
4. 従業員や退職者による情報の持ち出し
社内の関係者が原因になることもあります。たとえば、従業員が顧客リストを私用のクラウドに保存したり、退職者のアカウントが残ったままだったりするケースです。
悪意がなくても、管理ルールが曖昧だと流出につながります。必要な情報だけ見られる権限設定と、退職時のアカウント停止が欠かせません。
5. クラウドサービスの設定ミス
クラウドサービスは便利な反面、共有設定を誤ると重要な情報が外部から見える状態になります。社内限定の資料を「リンクを知っている全員が閲覧可」にしてしまうのが典型例です。
共有範囲やアクセス権限は、定期的に見直しましょう。
ポイント
原因の多くは「うっかり」と「放置」です。高度な攻撃への備えだけでなく、日常の確認不足を減らすことが対策の第一歩になります。
企業が今すぐできる7つの情報漏えい対策
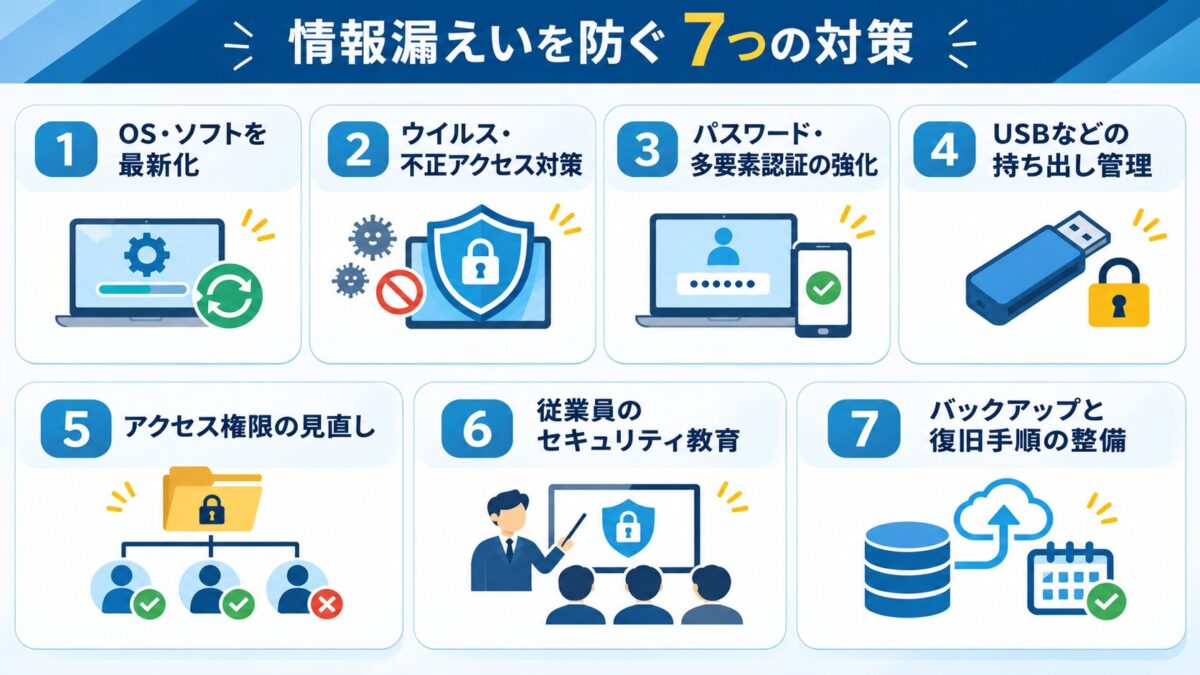
情報漏えい対策は、高額なシステムを入れるだけでは不十分です。パソコンの管理や、従業員の情報の扱い方を見直すことも欠かせません。
ここでは、中小企業でも取り組みやすい7つの対策を紹介します。
1. パソコンとソフトウェアを最新状態にする
まず、業務用パソコンのOS(Windowsなど、パソコンを動かす基本ソフト)やソフトウェアが更新されているか確認しましょう。
古いOSやソフトには「脆弱性(ぜいじゃくせい)」というセキュリティ上の弱点が残っていることがあります。メーカーのサポートが終わった製品には、セキュリティ更新が届かなくなります。必要に応じて更新や入れ替えを検討してください。
2. ウイルス対策と不正アクセス対策を行う
ウイルス対策ソフトとネットワークの対策も重要です。ファイアウォールは、不審な通信を制限するしくみ。UTM(統合脅威管理)は、複数のセキュリティ機能をまとめてネットワークを守る機器・サービスです。
ただし、製品を入れればすべての攻撃を防げるわけではありません。会社の規模や使い方に合わせて、必要な対策を組み合わせましょう。
3. パスワードと多要素認証を強化する
不正ログインを防ぐには、アカウント管理が欠かせません。推測されやすいパスワードや、複数サービスでの使い回しは避けましょう。
さらに効果的なのが多要素認証です。パスワードに認証アプリや生体認証など別の確認方法を組み合わせるしくみで、パスワードが知られても不正ログインのリスクを減らせます。
4. USBメモリなどの持ち出しを管理する
USBメモリや外付けハードディスクは便利ですが、紛失・盗難の原因にもなります。使える記録媒体を限定し、持ち出し時の申請ルールを設けましょう。
データを暗号化しておけば、機器をなくしても中身を読まれにくくなります。暗号化とは、正しい鍵やパスワードがないとデータを読めなくする技術です。
5. 重要データのアクセス権限を見直す
すべての従業員が、すべての社内情報を見られる必要はありません。顧客情報や給与情報は、業務で必要な担当者だけが見られるように設定しましょう。
権限を絞れば、操作ミスや不正な持ち出しのリスクを減らせます。部署異動や退職のときは、権限の変更とアカウント停止も忘れずに行ってください。
6. 従業員へのセキュリティ教育を行う
製品を導入しても、従業員が不審なメールを開いたり、情報を誤って共有したりすれば漏えいは起こります。従業員への教育では、次の3つを共有しましょう。
不審なメールの見分け方
差出人のアドレスやリンク先を開く前に確認する習慣をつけます。
データ送信時の確認方法
宛先・添付ファイル・共有範囲を送信前にチェックします。
パソコン紛失時の報告手順
誰に・どの順番で報告するかを決めておきます。
研修は一度で終わらせず、定期的に注意点を確認しましょう。
7. データのバックアップと復旧手順を整える
サイバー攻撃やシステム障害に備え、重要データのバックアップを取りましょう。バックアップとは、データが消えたときに備えて別の場所に複製を保存することです。
注意
バックアップは、データ消失や業務停止への備えです。情報の流出そのものは防げません。バックアップ先のアクセス制限や、普段のネットワークから切り離した保存方法もあわせて検討しましょう。
定期的に「本当に復元できるか」を確かめることも大切です。
情報漏えい対策は何から始める?費用と優先順位
予算や人員が限られる中小企業では、すべての対策を一度に行うのは難しいでしょう。まずは今の管理状況を確認し、リスクの高いところから手をつけるのが近道です。
無料・低コストで始められる対策
少ない費用で始められる対策もあります。最初は次の順番で取り組みましょう。
保有している情報と、見られる人を確認する
どんな情報を持ち、誰がアクセスできるのかを洗い出します。
パソコンの自動更新設定を確認する
退職者のアカウントを停止する
ファイルの共有範囲を見直す
情報管理ルールを文書にして周知する
セキュリティ製品を導入する場合の考え方
会社の規模や業務内容によっては、セキュリティ製品の導入も必要です。主な対策と役割は次のとおりです。
| 対策・製品 | 主な役割 | 注意点 |
|---|---|---|
| ウイルス対策ソフト | 不正プログラムの検知・防御 | すべての攻撃は防げない |
| UTM | ネットワークの脅威への対策 | 設定・運用管理が必要 |
| 多要素認証 | 不正ログインのリスク軽減 | 対応サービスの確認が必要 |
| 暗号化機能付き記録媒体 | 紛失時の情報閲覧リスク軽減 | 鍵やパスワードの管理が必要 |
| バックアップ機器・サービス | データ消失時の復旧 | 復元テストが必要 |
製品は価格だけでなく、導入後の管理方法や保守対応まで確認して選びましょう。
自社対応と専門業者への相談を比較
自社で進めるか、専門業者に相談するか迷う場合もあるでしょう。向いている会社の特徴は次のとおりです。
自社対応が向いている会社
✓費用をできるだけ抑えたい
✓社内にIT担当者がいる
✓社内の状況に合わせて少しずつ進めたい
専門業者への相談が向いている会社
✓IT担当者がいない
✓どの対策が必要か判断できない
✓自社に合う製品や対策を知りたい
社内でできる部分と、専門家の支援が必要な部分を分けて考えるのも一つの方法です。
企業で情報漏えいが発生したときの対応方法
どれだけ注意しても、リスクを完全になくすことはできません。だからこそ、事故が起きたときの対応を事前に決めておくことが重要です。
まず被害拡大を防ぎ、責任者に報告する
漏えいの疑いがあれば、すぐ社内の責任者に報告しましょう。不正アクセスが疑われる場合は、状況に応じてネットワークからの切り離しやアカウント停止を検討します。
注意
慌ててパソコンを初期化すると、原因調査に必要な記録が消えるおそれがあります。対応に迷ったら、専門家に相談してください。
流出した情報と影響範囲を調査する
次に、どの情報が・いつ・どの範囲で流出したおそれがあるのか確認します。顧客の連絡先なのか、取引先の機密資料なのかで必要な対応は変わります。
調査内容と対応日時は記録に残しましょう。原因がわかる前に、推測だけで判断しないことも大切です。
必要な報告・本人通知と再発防止を行う
個人情報の漏えいでは、内容によって個人情報保護委員会への報告や本人への通知が法律上必要です。
報告義務の対象になった場合の期限(原則)
具体的な義務や期限は事故の内容で異なるため、個人情報保護委員会の案内を確認しましょう。あわせて原因を調べ、社内ルールやシステム設定を見直して再発防止につなげます。
情報漏えいを防ぐにはPCや周辺機器の管理も重要
対策というと、ウイルス対策ソフトやネットワークを思い浮かべがちです。しかし、毎日使うパソコンや周辺機器の管理も欠かせません。
古いパソコンを使い続けるセキュリティリスク
長く使っているパソコンは、問題なく動いていてもセキュリティ面では注意が必要です。OSのサポートが終わると、新しい脆弱性への更新プログラムが提供されなくなります。
古い機器では、最新のセキュリティ機能を十分に使えないこともあります。入れ替えのときは、価格や処理速度だけでなく、OSのサポート状況やセキュリティ機能も確認しましょう。
USBメモリや外付け機器からの情報流出を防ぐ方法
誰でも自由にUSBメモリを使える環境では、重要なデータが持ち出されても気づきにくくなります。
会社が許可した機器だけを使う、暗号化機能付きの製品を選ぶなど、運用ルールと機器の両面から対策しましょう。
企業に適したPC・セキュリティ機器の選び方
企業向けのパソコンや周辺機器は、業務内容や使い方に合わせて選ぶことが大切です。
| 会社の状況 | 重視したいポイント |
|---|---|
| 社外への持ち出しが多い | ストレージの暗号化、端末の紛失対策 |
| 複数の従業員が社内ネットワークを使う | ネットワーク機器の設定、アクセス管理 |
| どの会社でも共通 | 導入後の更新・保守を続けられる体制 |
ポイント
機器は性能だけで選ばず、自社の情報をどう守り、誰が管理するのかまで考えて選びましょう。
よくある質問
中小企業でも情報漏えい対策は必要ですか?
必要です。メールの誤送信やパソコンの紛失など、会社の規模に関係なく日常業務から起こります。
まず何から始めればいいですか?
どんな情報を持ち、誰がアクセスできるのかの確認から始めましょう。そのうえで自動更新の設定や退職者アカウントの停止など、低コストな対策から進めるのがおすすめです。
情報漏えいが起きたら、必ず報告が必要ですか?
必ずではありません。個人情報の漏えいで報告義務の対象になる場合に、個人情報保護委員会への報告や本人通知が必要です。判断に迷うときは同委員会の案内を確認しましょう。
バックアップがあれば情報漏えいは防げますか?
防げません。バックアップはデータ消失や業務停止への備えです。流出を防ぐには、アクセス権限や暗号化などの対策を組み合わせます。
まとめ
以上、企業で情報漏えいが起こる原因と、今すぐできる7つの対策について解説しました。
情報漏えいは、サイバー攻撃だけでなく、メールの誤送信やパソコンの紛失など身近な原因でも起こります。次の7つの対策を、できるところから進めましょう。
対策は一度で終わりではありません。パソコンの更新や権限管理、従業員教育を日常の業務として続けることが大切です。
沖縄電子は、ISMS(情報セキュリティマネジメントシステム)認証を取得し、情報セキュリティを重視した取り組みを行っています。沖縄で50年以上培った経験をもとに、セキュリティのご相談から業務環境に合ったパソコン・周辺機器のご提案まで対応します。